外观
CC 防护
CC 防护用于抵御高频请求与自动化工具,通过规则匹配与多层限速,保障站点在流量攻击下仍可正常服务。
组成结构
CC 防护由三部分组成:
| 组件 | 说明 |
|---|---|
| 规则组 | 一组规则的集合,站点可选择默认规则组 |
| 匹配器 | 定义请求匹配条件(匹配项 + 操作符 + 值) |
| 过滤器 | 匹配成功后执行的动作(限速、人机验证、重定向、鉴权) |
三层防护机制
站点级 CC 防护采用三层递进机制,由外到内依次为:自定义规则防护 → 自动切换防护 → 默认防护。三层可各自独立开启,也可同时开启,未开启的层不参与判定。
进入「Web 应用站点管理」,点击目标站点的「修改」,切换到「CC 防护配置」标签页即可看到三层配置区:
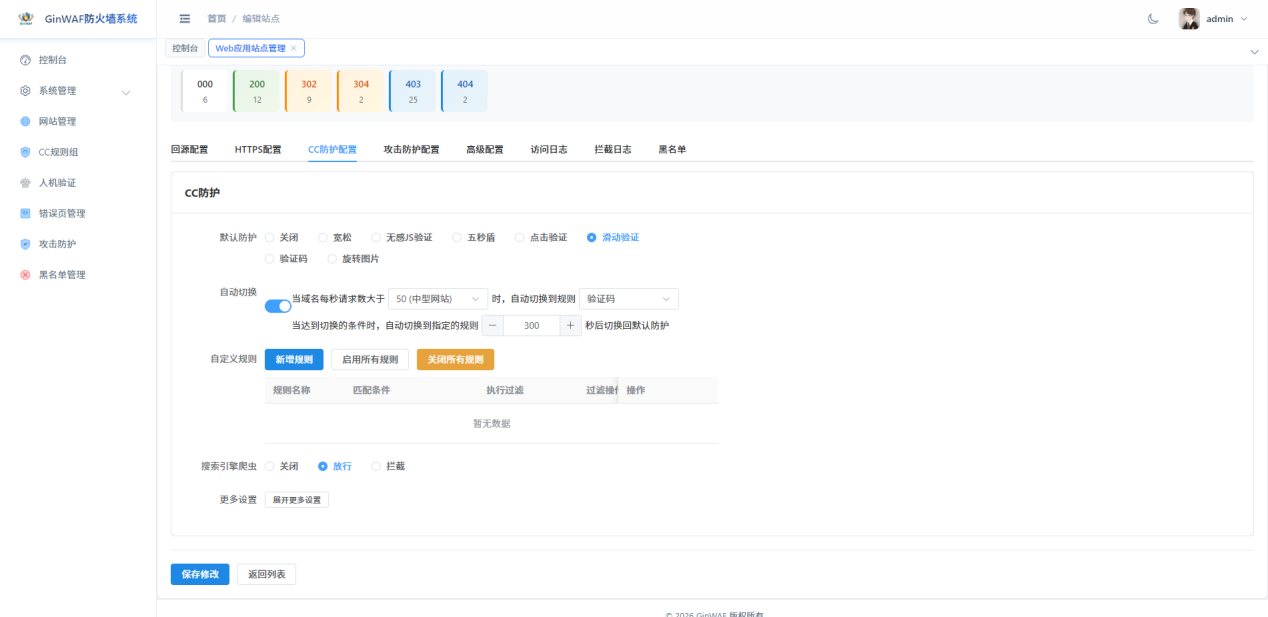
三层全部关闭时,该站点不会对任何请求发起人机验证:
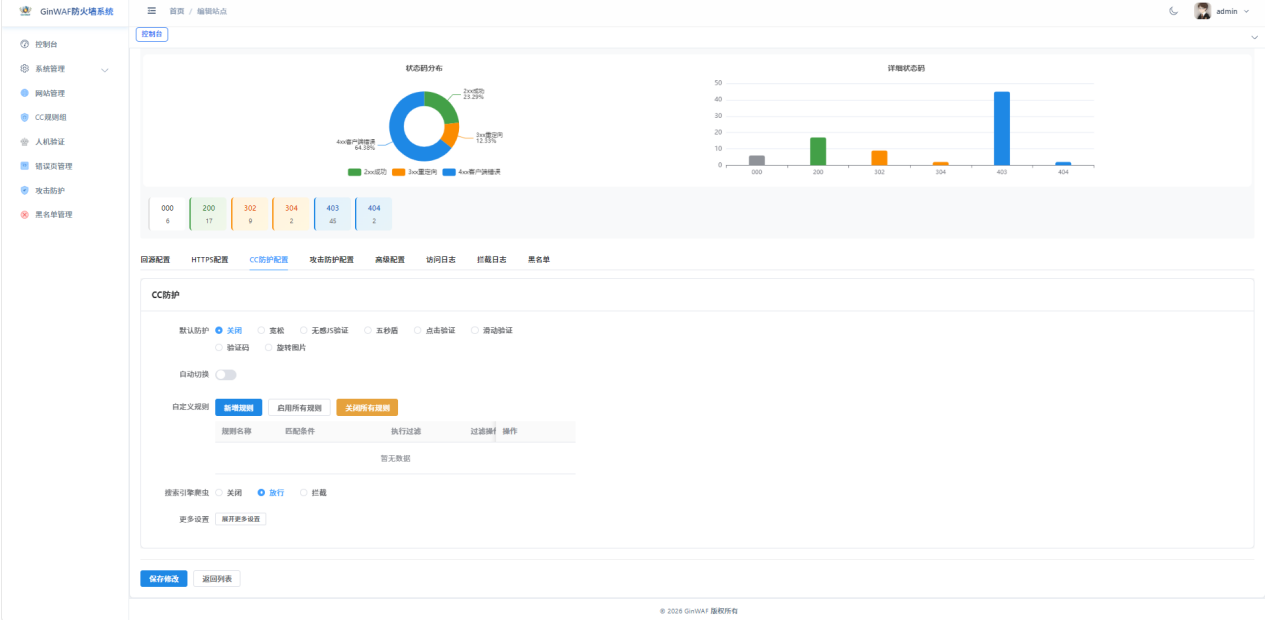
关闭全部三层的后果
三层均关闭意味着该站点不做任何人机校验,高频请求与自动化工具可直接打穿至源站,仅建议在源站已有独立限流时使用。
默认防护
默认防护面向首次访问:开启后,站点首次访问的请求会强制进行所选方式的人机验证,验证通过后才能正常访问站点。
操作步骤:
- 在「CC 防护配置」的「默认防护」一栏中,将开关切换为「开启」。
- 在右侧选择验证方式,可选:宽松、无感 JS 验证、5 秒盾、点击验证、滑动验证、验证码、旋转图片。
- 点击「保存修改」生效。
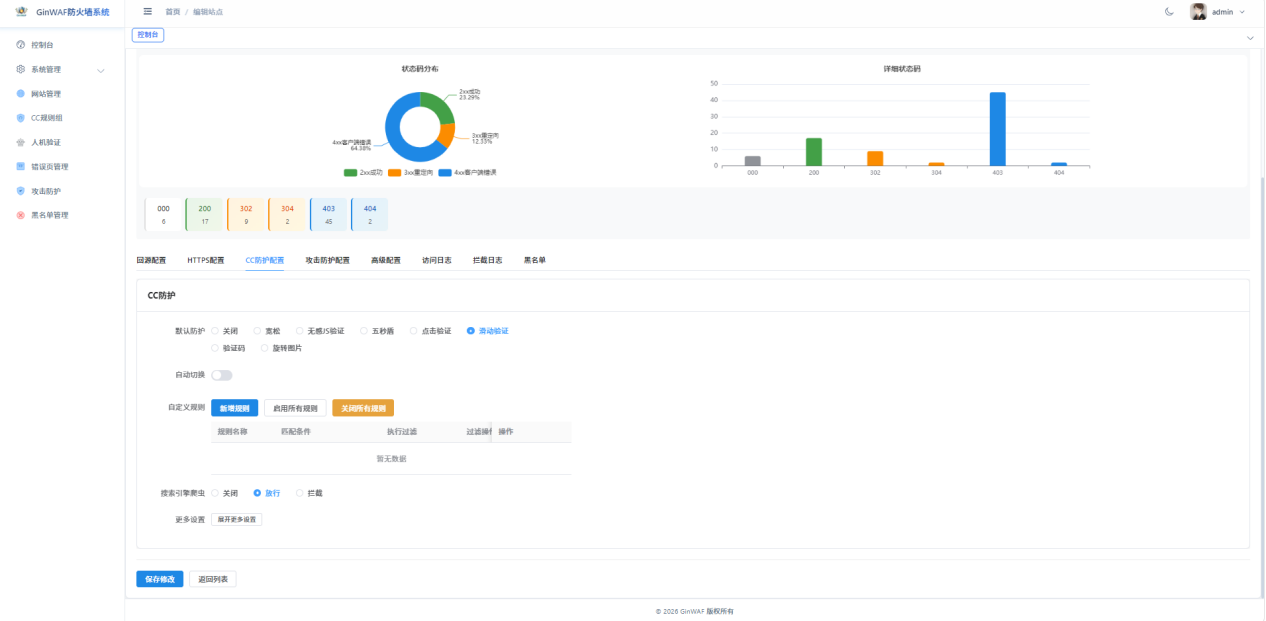
访客侧看到的验证页面样式由「人机验证」页面的模板决定,可自定义样式与文案,验证页效果与拦截流程详见 人机验证。
验证失败的处理
验证失败累计达到系统规则限制的最大次数后,该 IP 会被自动拉黑,默认 1 小时内禁止访问,到期后自动解除。拉黑记录可在站点编辑页的「黑名单」标签页查看并手工解封。
自动切换防护
自动切换防护面向突发流量:开启后,站点首次访问不会强制人机验证,仅当每秒请求数超过设定阈值时,才临时切换到指定的验证方式,持续设定时长后自动回落到默认防护方式。
操作步骤:
- 在「自动切换」一栏将开关切换为「开启」。
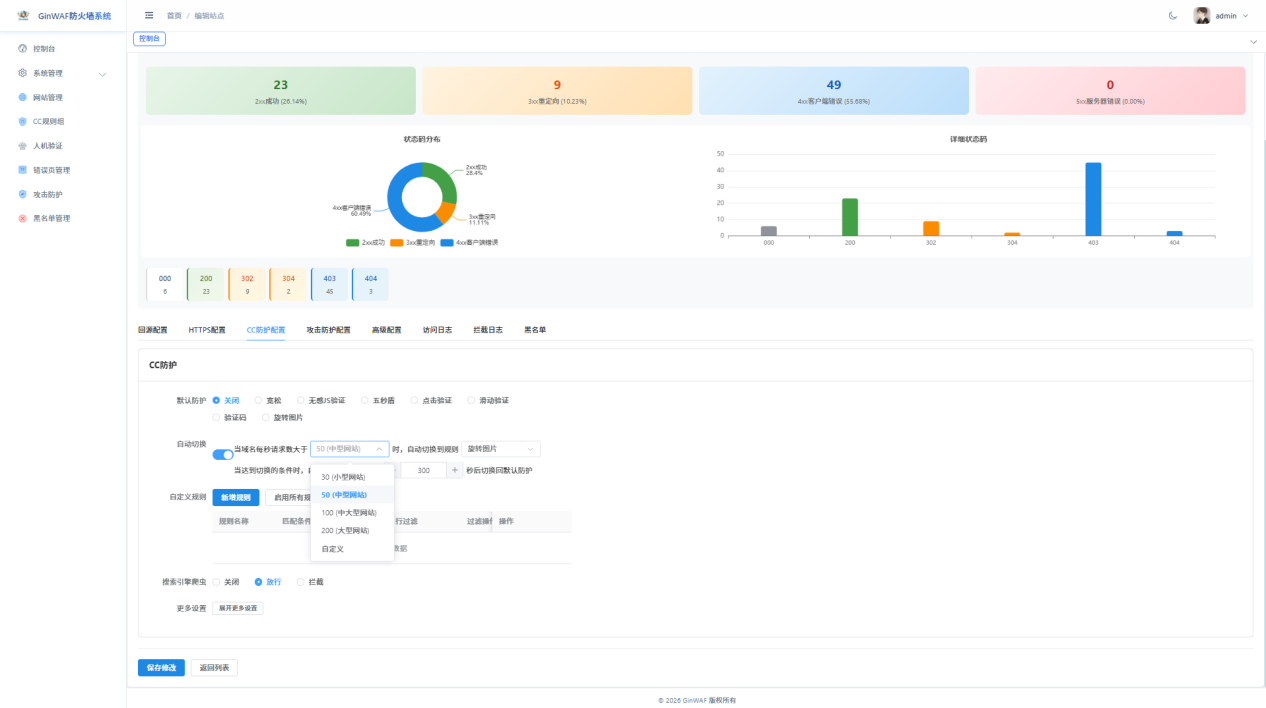
- 在「当域名每秒请求数大于」后的输入框中填写触发阈值,默认为 50,可点击下拉选择预设值或直接输入,自定义数值必须为正整数。
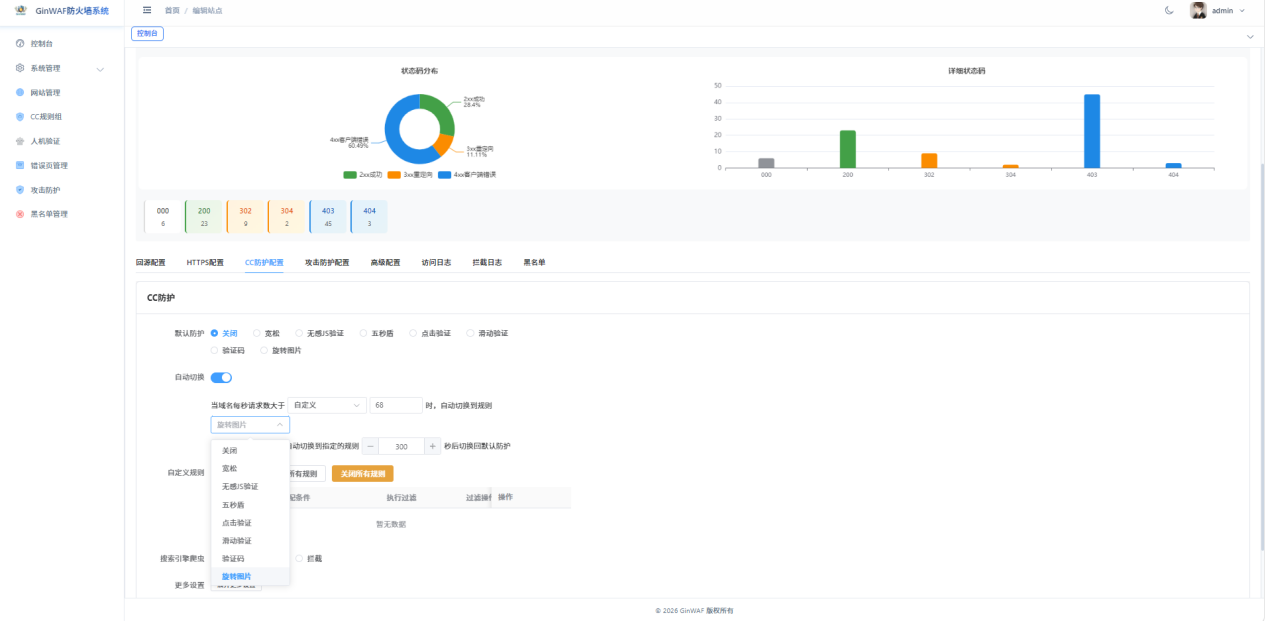
- 在「自动切换到规则」中选择触发后使用的验证方式。
- 在「自动切换回默认防护」前填写持续时长,默认 300 秒,到达后自动恢复为默认防护。
- 点击「保存修改」生效。
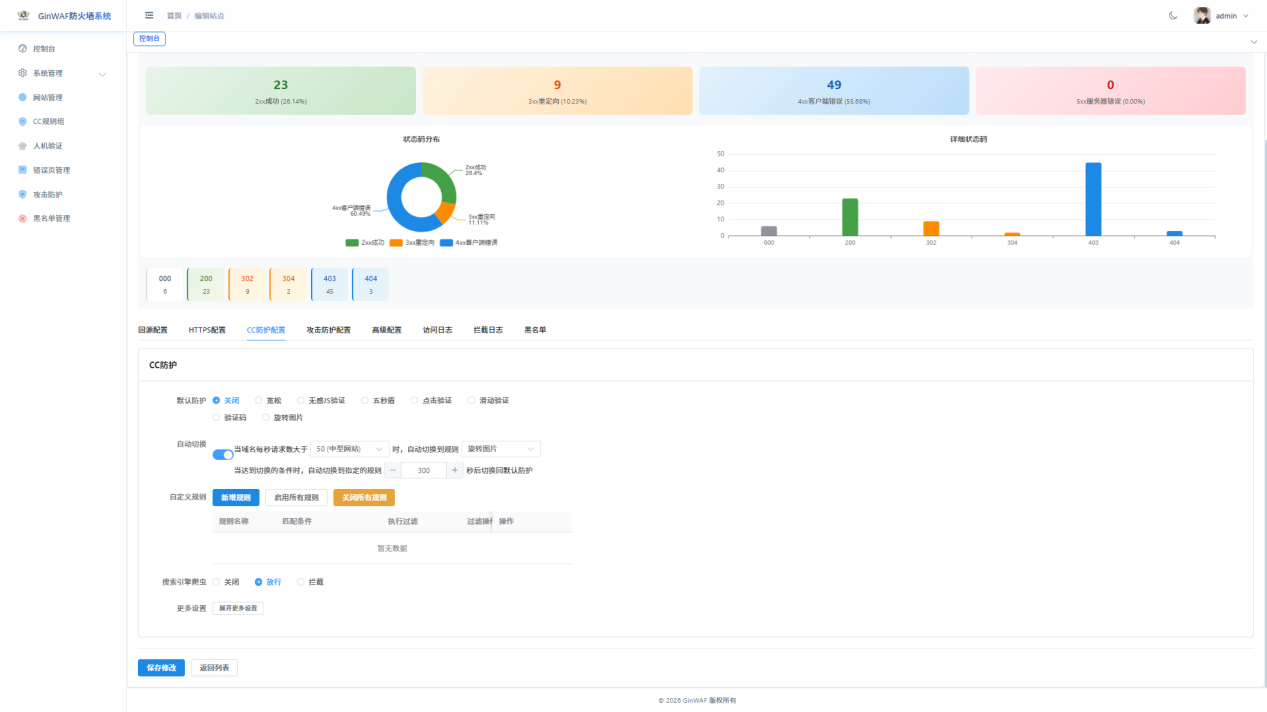
触发 QPS 阈值可下拉选择,也可直接输入自定义正整数:
切换后的验证方式通过下拉菜单选择:
自定义规则防护
自定义规则防护面向精准匹配:管理员通过可视化界面组合匹配项、操作符与匹配值,命中后执行指定的过滤动作。自定义规则至多可添加 5 条,每条规则内可添加多个匹配条件。
第一步:新增规则
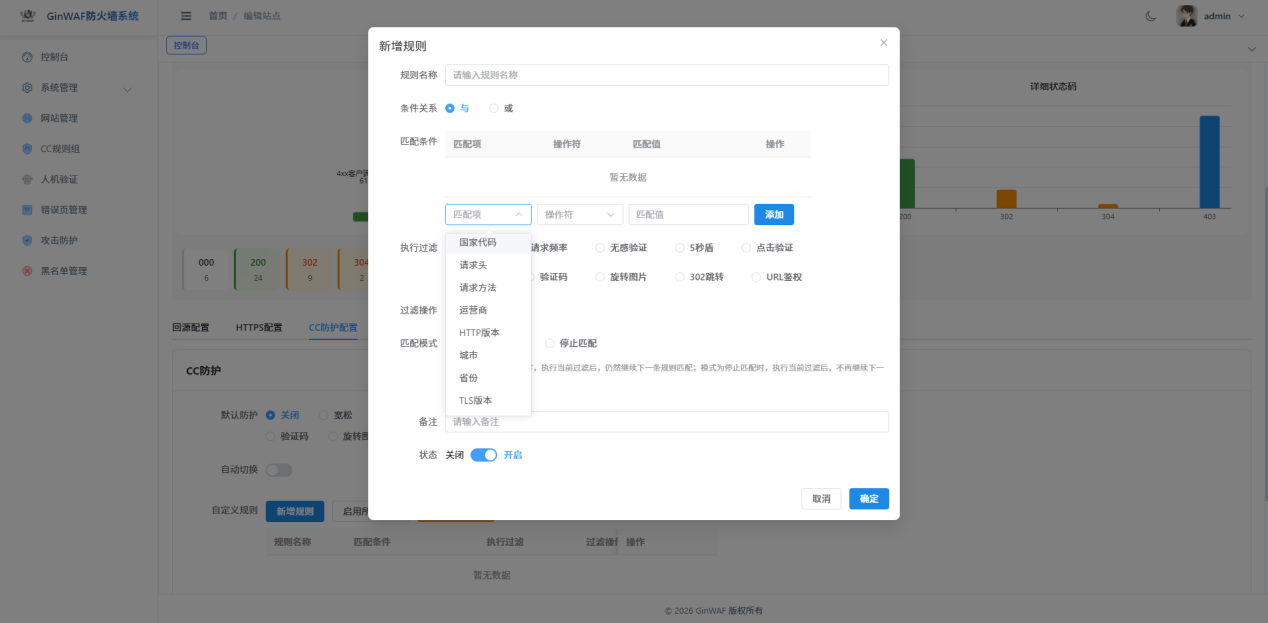
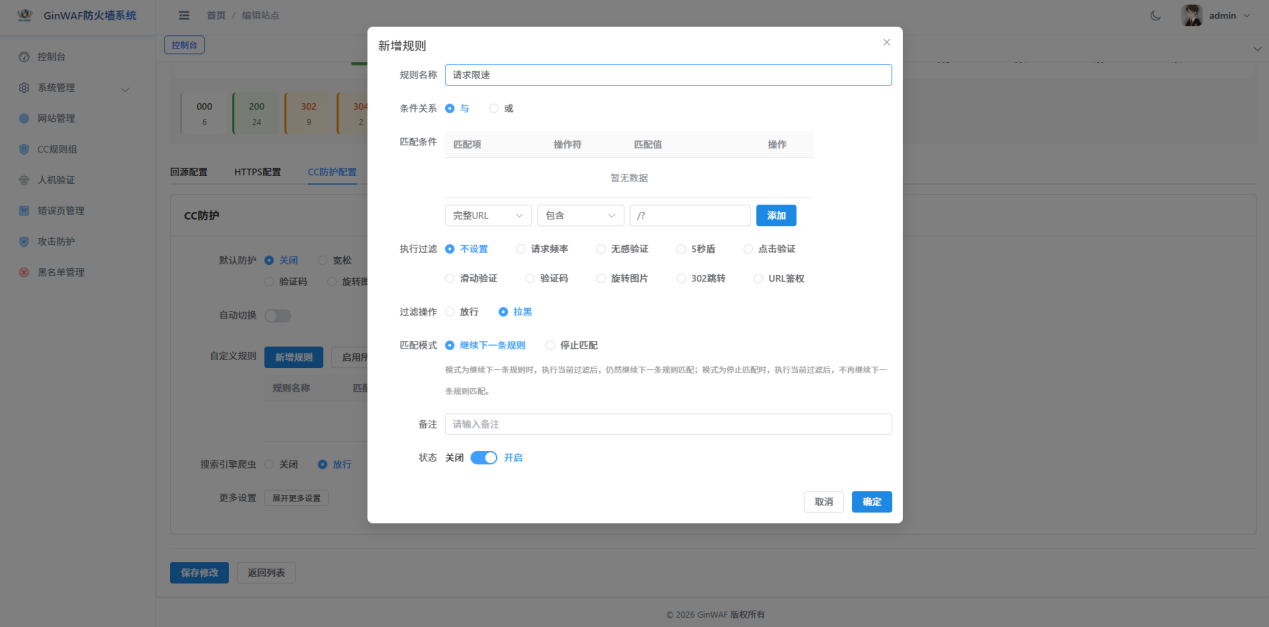
在「自定义规则」一栏点击「新增规则」,弹出「新增规则」窗口:
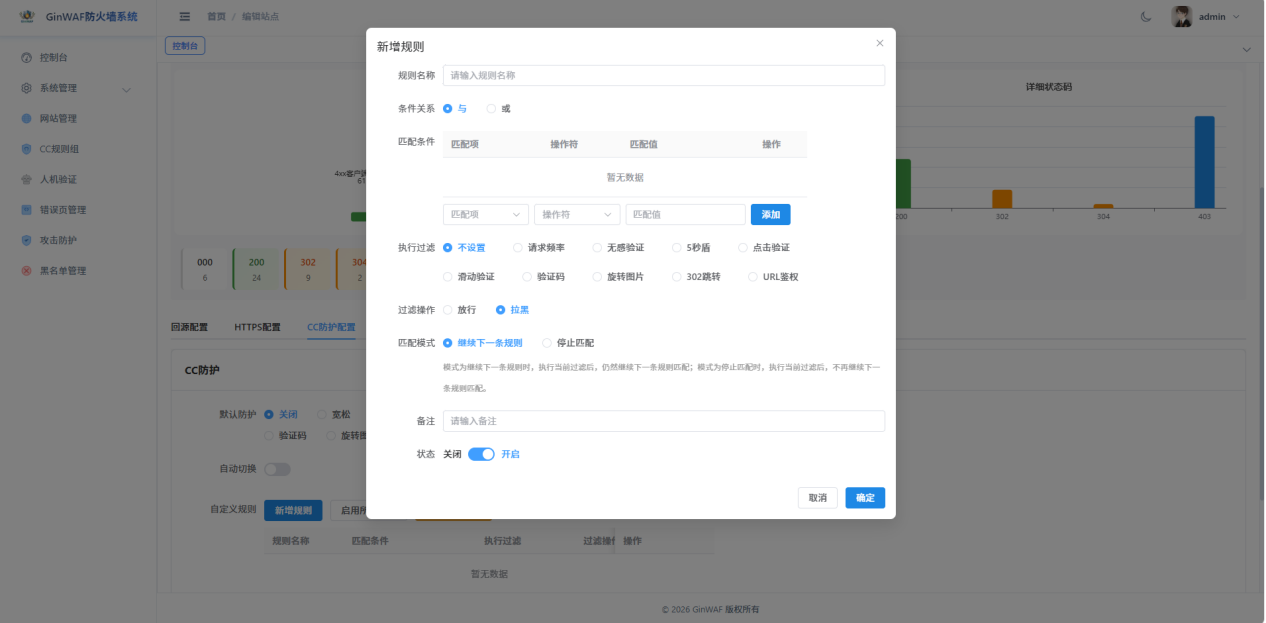
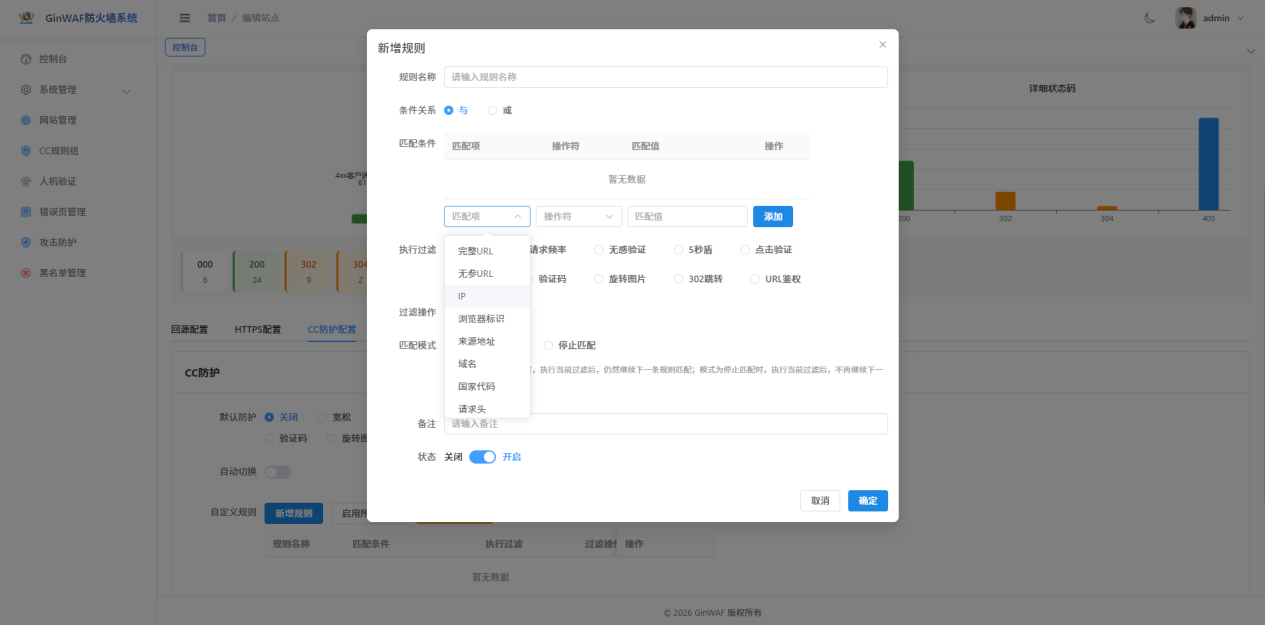
窗口中的字段依次为:规则名称、条件关系、匹配条件列表、执行过滤、过滤操作、匹配模式、备注、状态。
第二步:填写规则名称与条件关系
- 在「规则名称」中填写便于识别的名称,例如「请求频率」。
- 选择条件关系:
- 且:一个或多个匹配条件需同时满足才执行防护;
- 或:一个或多个匹配条件只要有一个满足即执行防护。
选择「且」时的界面:
选择「或」时的界面:
第三步:选择匹配项
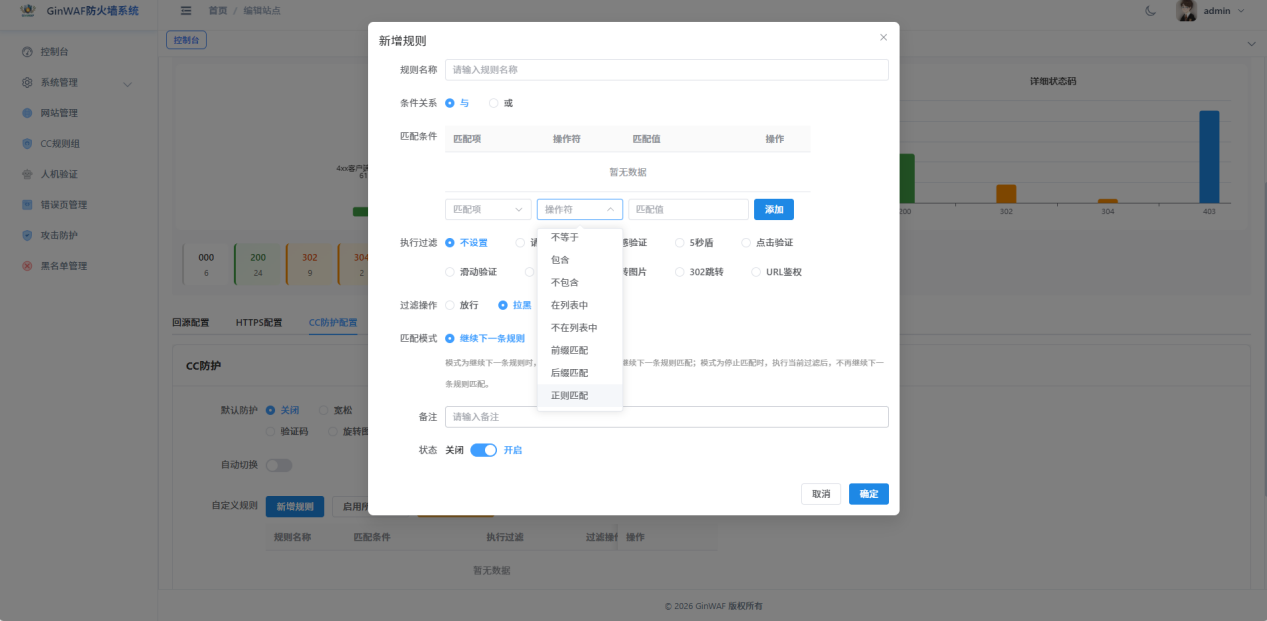
点击「匹配项」下拉框,可选以下 14 个维度:
无参 URL、完整 URL、IP、浏览器标识、来源地址、域名、国家代码、请求头、请求方法、运营商、HTTP 版本、城市、省份、TLS 版本。
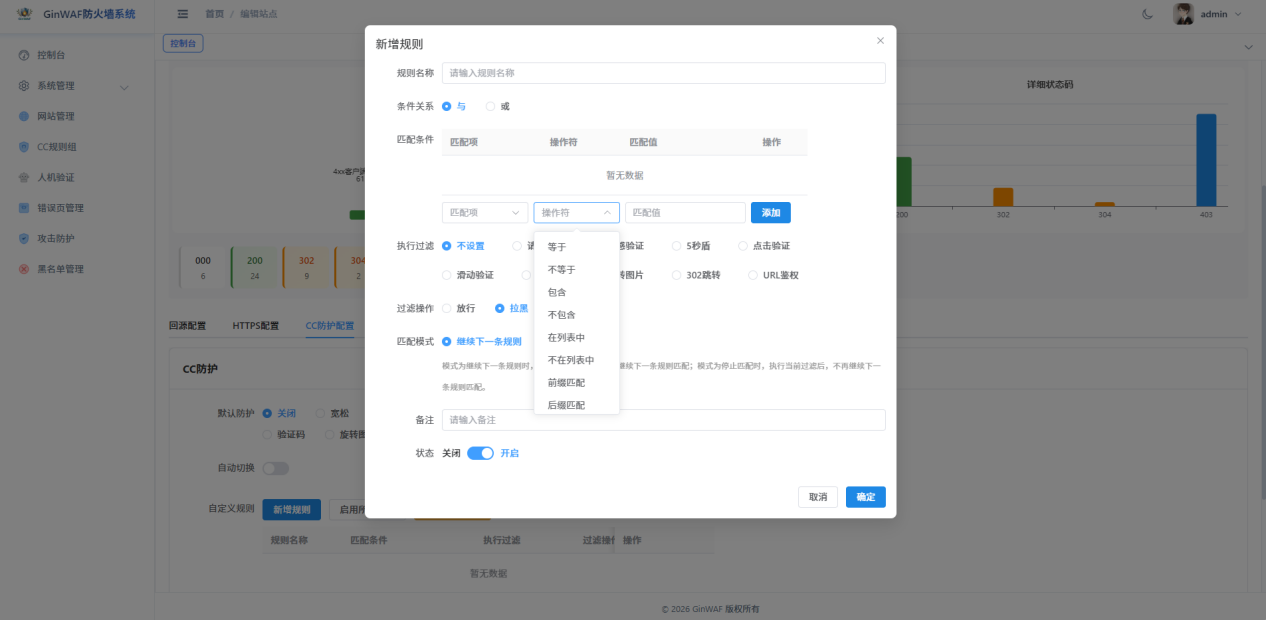
第四步:选择操作符
点击「操作符」下拉框,可选 9 种:等于、不等于、包含、不包含、在列表中、不在列表中、前缀匹配、后缀匹配、正则匹配。
第五步:填写匹配值并添加条件
在「匹配值」中填写具体值,然后点击「添加」,该条件会进入上方的「匹配条件」表格。
示例:匹配项选择「完整 URL」、操作符选择「包含」、匹配值填写 /?。
点击「添加」后条件出现在条件表格中:
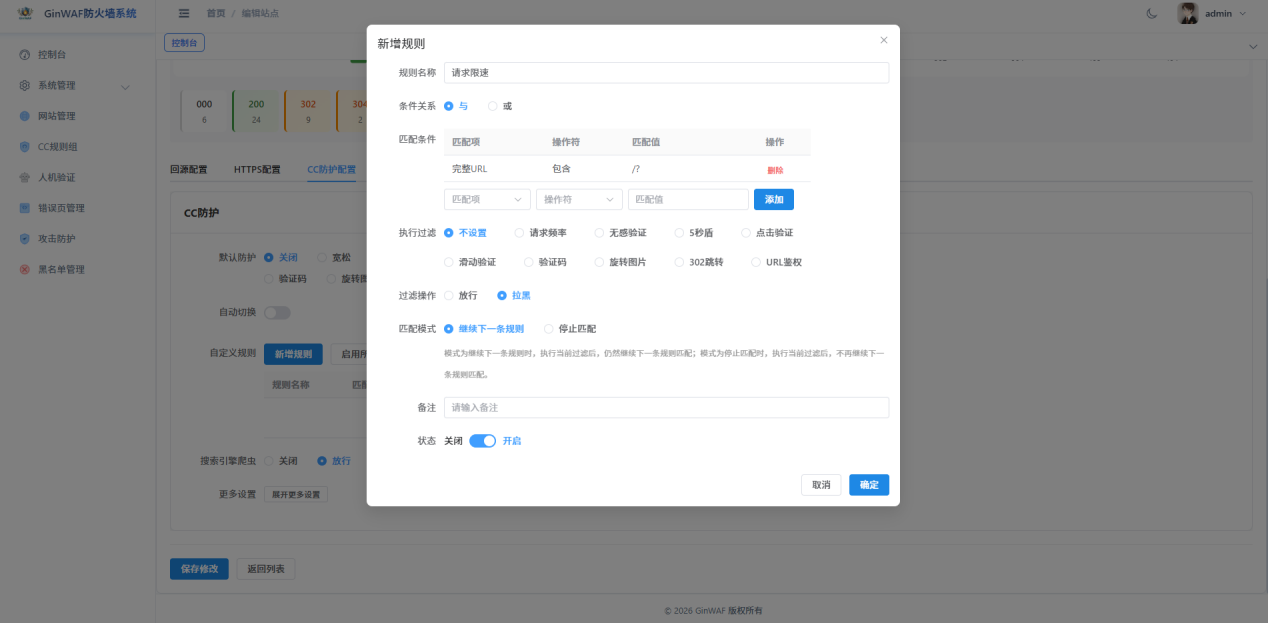
该示例表示:访问该站点时,只要 URL 中出现 /?,即命中此规则并按条件关系执行防护。
第六步:设置执行过滤与匹配模式
- 「执行过滤」选择命中后的处置方式,例如「请求频率」表示按频率限制处理。
- 「过滤操作」选择「放行」或「拉黑」:放行表示不做防护,拉黑表示人机验证不通过即禁止该 IP 访问。
- 「匹配模式」选择:
- 继续下一条规则:执行当前过滤后继续匹配下一条规则;
- 停止匹配:执行当前过滤后不再继续匹配。
- 填写「备注」说明规则用途,并将「状态」设为「开启」。
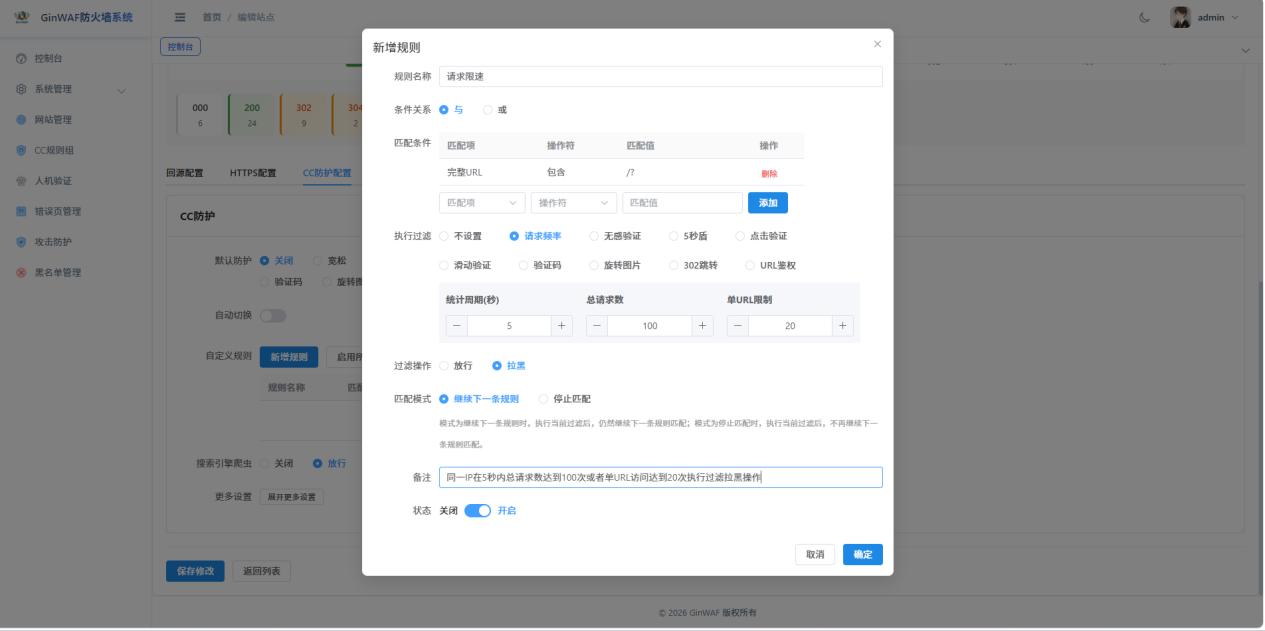
第七步:保存规则
点击「确定」完成本条规则添加,规则出现在「自定义规则」列表中:
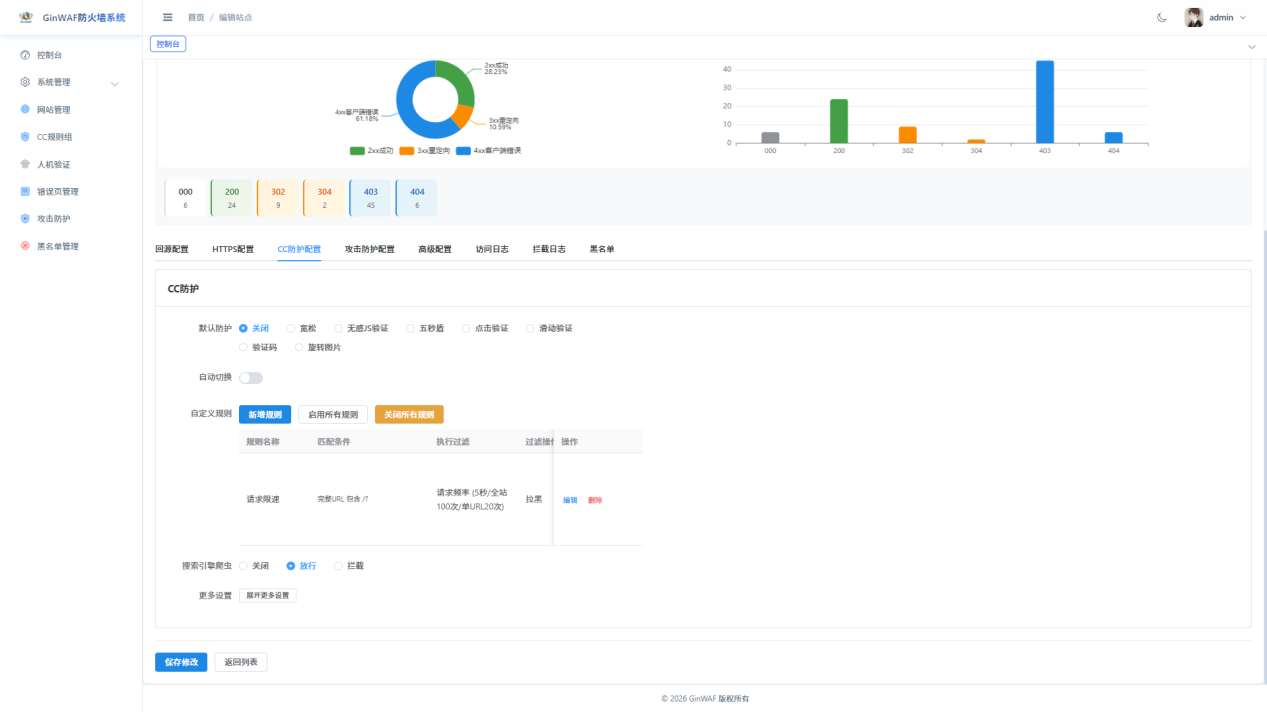
上图中「请求频率」规则表示:每个用户 IP 在 5 秒内总请求达到 100 次,或同一 URL 访问达到 20 次,即执行所选过滤方式。
最后一步不要遗漏
规则添加完成后,必须点击页面左下角的「保存修改」,数据才会写入对应站点 ID 的 CC 规则 JSON 文件并下发至 WAF 引擎;仅点击「确定」只完成界面录入。
三层防护的组合方式
三层可按业务需要任意组合,常见组合如下。
三层同时开启——先匹配自定义规则,再判断自动切换,最后执行默认防护:
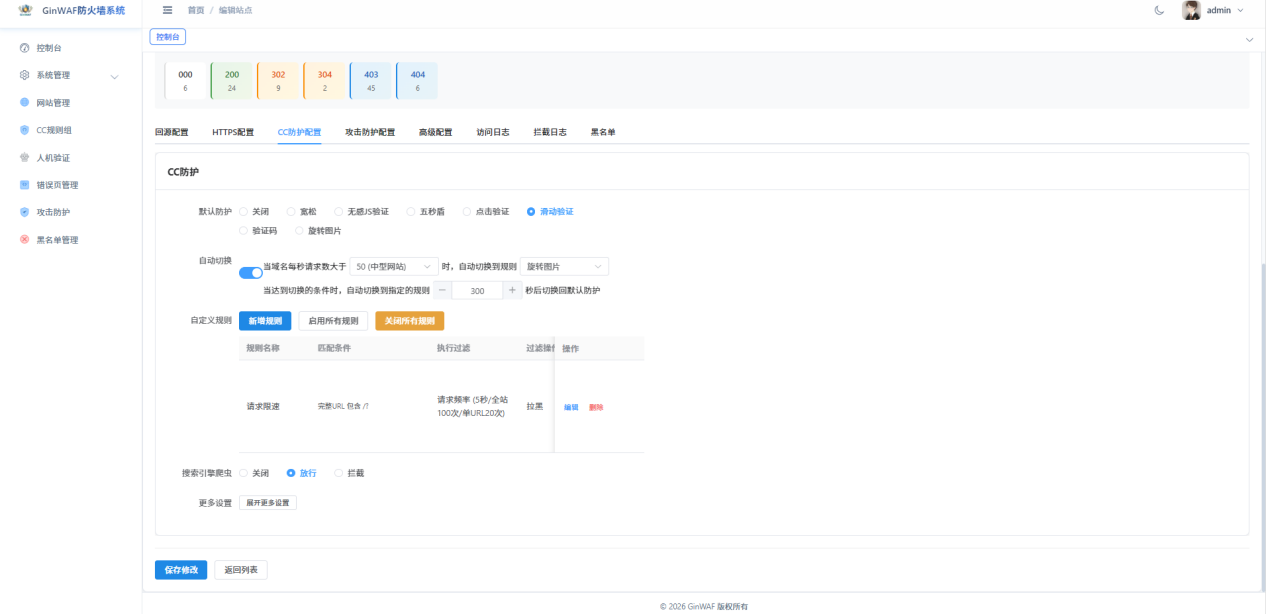
默认防护 + 自动切换:
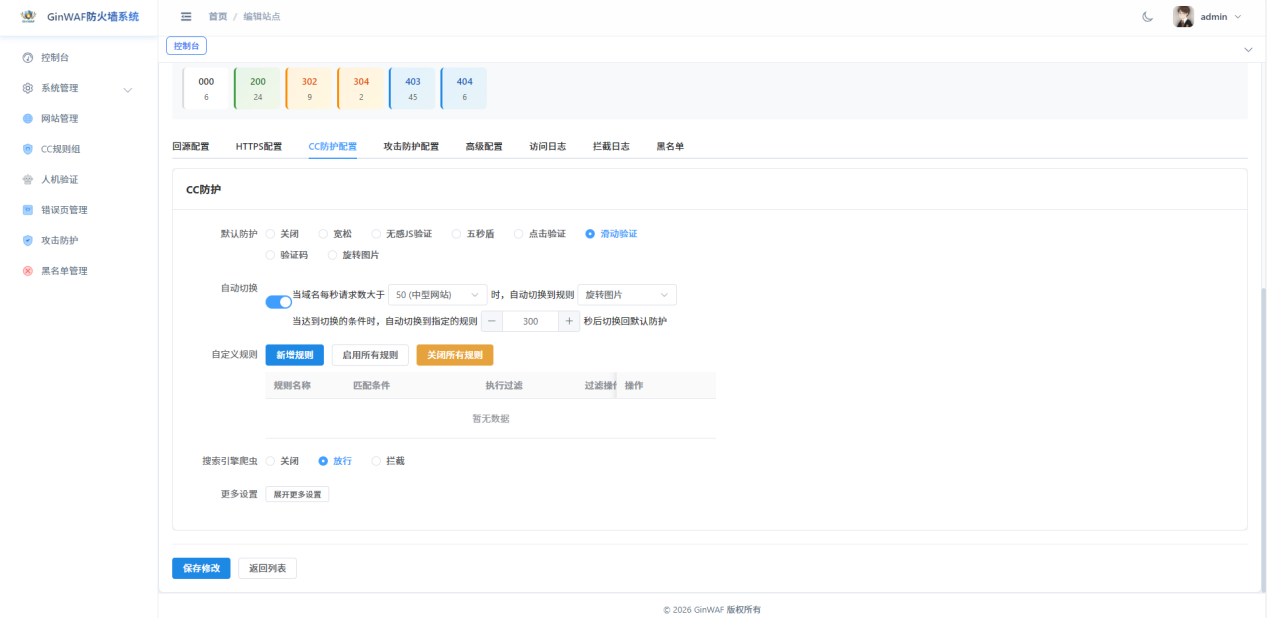
默认防护 + 自定义规则:
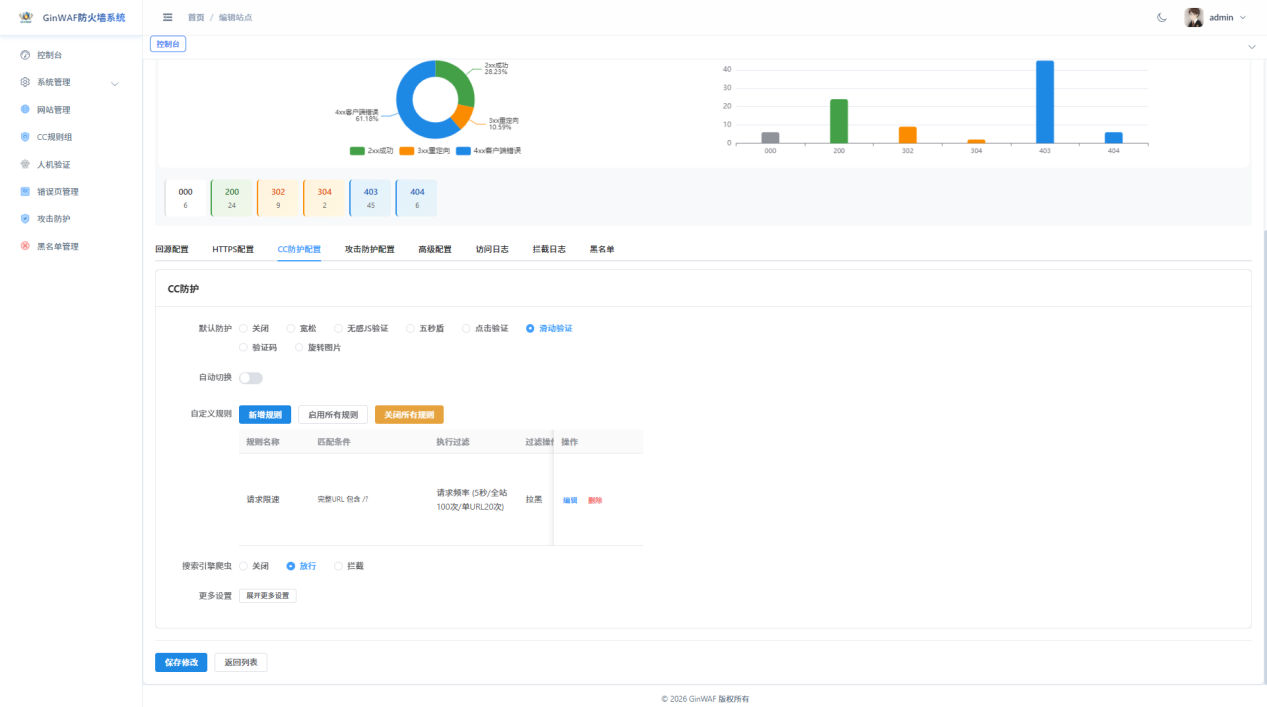
自动切换 + 自定义规则:
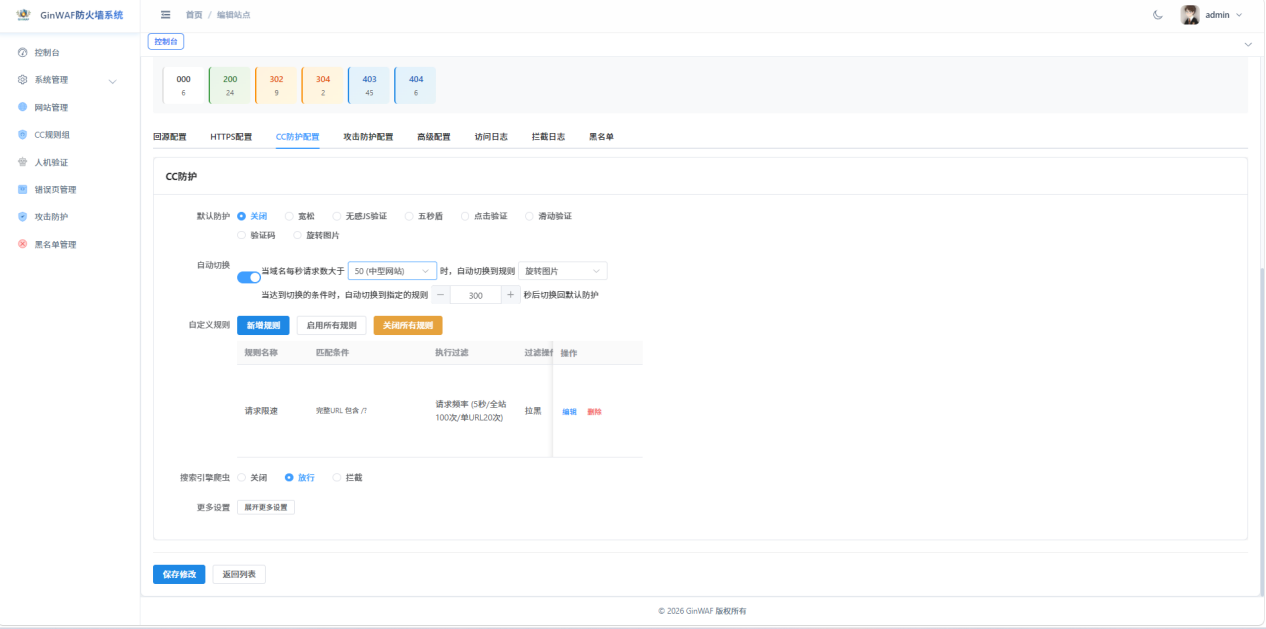
选择建议
- 站点首次上线、尚不清楚正常访问特征时,优先使用「自动切换」,避免对全部访客强制验证。
- 已知攻击集中在特定 URL 特征时,使用「自定义规则」精准命中,减少对正常业务的影响。
- 仅需对首次访问做校验、后续放行时,使用「默认防护」。
黑白名单与验证时长
在「自定义规则」下方点击「更多设置」,展开黑白名单与时长配置:
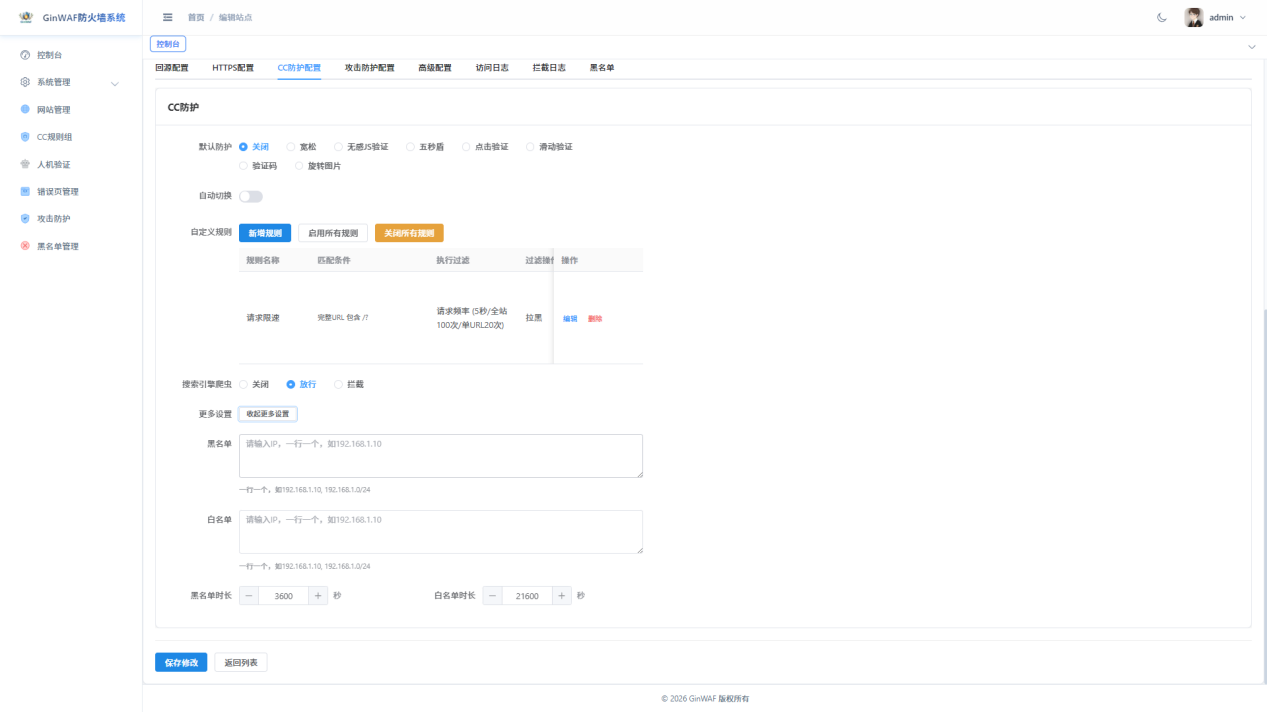
| 配置项 | 说明 |
|---|---|
| 黑名单 | 禁止访问站点的 IP 或网段,一行一个,如 192.168.1.10、192.168.1.0/24 |
| 白名单 | 不做人机验证的 IP 或网段,一行一个,支持网段写法 |
| 黑名单时长 | 验证失败达到上限后禁止访问的时长,单位秒,默认 3600 |
| 白名单时长 | 验证通过后免验证的时长,单位秒,默认 21600 |
配置示例:
- 黑名单填写
192.168.1.10:该 IP 被禁止访问本站点;填写192.168.1.0/24:该网段被禁止访问。 - 白名单填写
192.168.1.10:不对该 IP 发起人机验证;填写192.168.1.0/24:不对该网段的访客发起人机验证。 - 黑名单时长
3600:被拉黑 IP 在 3600 秒内禁止访问,到期自动解除。 - 白名单时长
21600:验证通过后 21600 秒内不再重复验证。
修改后同样需点击「保存修改」。
系统内置规则组
系统预置了以下规则组,可直接使用:
| 编号 | 名称 | 说明 |
|---|---|---|
| 1 | 关闭 | 不启用任何 CC 防护 |
| 2 | 宽松 | 较宽松的拦截策略 |
| 3 | 无感 JS 验证 | 无感知的 JS 挑战验证 |
| 4 ~ 7 | 其余验证策略 | 覆盖不同强度的验证方式 |
| 8 | 旋转图片 | 旋转图片人机验证 |
可在此基础上自定义规则组。
匹配条件
规则可基于以下匹配项组合条件:
| 匹配项 | 说明 |
|---|---|
| URL | 请求路径 |
| IP | 客户端 IP |
| User-Agent | 客户端标识 |
| Referer | 来源页 |
| 域名 | 请求域名 |
| 国家 / 省份 / 城市 | 请求来源地域 |
| 请求方法 | GET / POST 等 |
| HTTP 版本 | HTTP/1.1、HTTP/2 等 |
| TLS 版本 | TLS 版本 |
| 请求头 | 任意自定义请求头 |
支持的操作符包括:等于、不等于、包含、不包含、前缀、后缀、正则、属于、不属于。多个条件之间支持「且」/「或」组合。
过滤动作
匹配成功后支持以下动作:
| 动作 | 说明 |
|---|---|
| 请求限速 | 限制单位时间内的请求数(默认 100 次 / 60 秒) |
| 人机验证 | 触发无感验证、5 秒防护、点击、滑动、图片验证码或旋转图片 |
| 302 重定向 | 跳转到指定地址 |
| URL 鉴权 | 校验 URL 中的 token 参数 |
每个规则还可设置匹配策略:
- 继续匹配:执行本规则后继续匹配下一条
- 停止匹配:执行本规则后不再匹配
CC 自动切换
开启自动切换后,当站点 QPS 超过阈值时,会自动切换到指定的规则组(通常为更严格的验证策略),并在持续一段时间后恢复:
| 参数 | 说明 | 默认值 |
|---|---|---|
| 自动切换开关 | 是否启用 | 开启 |
| 触发 QPS | 达到该 QPS 触发切换 | 50 |
| 统计范围 | 全部请求 / 仅动态请求 | 仅动态请求 |
| 切换目标规则组 | 触发后使用的规则组 | 旋转图片 |
| 持续时间 | 切换后维持时长(秒) | 300 |
切换触发时会向后端发送通知,可由系统按配置发送邮件提醒。
统计范围
「统计范围」决定自动切换按哪些请求计算 QPS,是本功能中唯一影响触发时机的参数。位置在「自动切换」开关下方,仅当自动切换开启时可见。
配图版本说明
本页配图取自早期版本界面,「自动切换」区域当时只有触发 QPS、切换目标规则组与持续时间三项,尚无「统计范围」下拉框。当前版本在该区域末尾新增了该项,其余布局未变,实际操作以界面为准。
| 选项 | 计数对象 | 适用场景 |
|---|---|---|
| 全部请求 | 站点收到的每一个请求,包含图片、样式、脚本等静态资源 | 纯接口站点,或静态资源也由源站直接承载、需要一并纳入流量判断的站点 |
| 仅动态请求 | 排除静态资源与验证辅助请求后的请求 | 页面含大量图片、CSS、JS、字体或音视频的站点(默认) |
选择「仅动态请求」时,以下请求不计入自动切换的 QPS:
- 以
/guard/开头的请求,即人机验证页面自身加载的样式、脚本与图片,避免验证页资源反过来推高计数 - 以静态资源后缀结尾的请求:
css、js、mjs、map、png、jpg、jpeg、gif、svg、ico、webp、avif、bmp、tif、tiff、woff、woff2、ttf、otf、eot、mp3、wav、ogg、mp4、webm、mov、wasm
判定只看 URL 路径,忽略查询串,因此 app.js?v=2 同样按静态资源处理。
需要注意三点:
- 只影响计数,不影响防护。被判为静态资源的请求依然走完整的 CC 规则匹配与过滤器,该拦的照拦,只是不再参与「是否触发自动切换」的判断。
- 计数按站点、按秒独立累计。每个站点每秒一个计数桶,窗口内请求数达到「触发 QPS」即切换,并在「持续时间」结束后自动恢复正常防护。
- 默认值为「仅动态请求」。新建站点即采用该值,静态资源占比高的站点无需调整;若站点以接口为主、希望任何请求都参与流控判断,可改为「全部请求」。
排查提示
若站点在流量并不高的情况下频繁触发自动切换,先确认统计范围是否为「全部请求」,再核对页面是否加载了大量图片、字体或轮询接口;若站点以接口为主、静态资源很少,两种取值差异不大,保持默认即可。
配置入口
CC 防护有两处入口,作用范围不同:
- 站点级配置:站点编辑页的「CC 防护配置」标签页,即本页所述三层机制与黑白名单,仅对当前站点生效。
- 全局规则组:左侧菜单「CC 规则组」页面,可切换「规则组 / 匹配器 / 过滤器」三个标签维护全局规则组。