外观
SSL 证书
GinWAF 支持为站点一键签发 SSL 证书,也支持手动上传自有证书。
一键签发证书
在站点列表中选择站点,执行「签发 SSL 证书」,系统会自动完成证书申请与部署。
前置条件
- 域名的 DNS 解析必须已指向本服务器,且 80 端口可被外部访问
- 系统需完成 ACME 账户初始化(依赖管理员邮箱配置)
签发流程:
- 系统向 ACME 证书颁发机构发起申请
- 通过 HTTP-01 挑战完成域名所有权验证(挑战路径
/.well-known/acme-challenge/) - 验证通过后签发证书并自动部署到站点
- 站点开始提供 HTTPS 服务
手动上传证书
若使用自有商业证书,可在站点编辑页的证书配置中直接粘贴或上传:
- 证书内容(PEM 格式)
- 证书私钥(KEY)
保存后系统会自动校验并生效。
操作步骤:
- 在「Web 应用站点管理」列表点击目标站点的「修改」,切换到「HTTPS 配置」标签页。
- 将证书全文粘贴到「证书 PEM」输入框,内容需包含
-----BEGIN CERTIFICATE-----与-----END CERTIFICATE-----行。 - 将私钥全文粘贴到「证书密钥」输入框,内容需包含
-----BEGIN PRIVATE KEY-----与-----END PRIVATE KEY-----行。 - 确认「证书过期时间」显示正确,该时间由系统从证书中解析得到。
- 保存后系统自动生成站点证书文件,命名规范为
site_{站点ID}.pem与site_{站点ID}.key。
HTTPS 相关配置
| 配置项 | 说明 |
|---|---|
| 强制 HTTPS | 将 HTTP 请求 301 重定向到 HTTPS |
| HSTS | 告诉浏览器在指定时间内强制使用 HTTPS |
| HTTP/2 | 启用 HTTP/2 提升性能 |
| HTTP/3 | 启用 QUIC / HTTP/3,需在 HTTPS 端口监听 UDP |
| TLS 版本 | 控制允许的协议版本 |
| 加密套件 | 控制允许的加密算法 |
「HTTPS 配置」标签页的字段与选项:
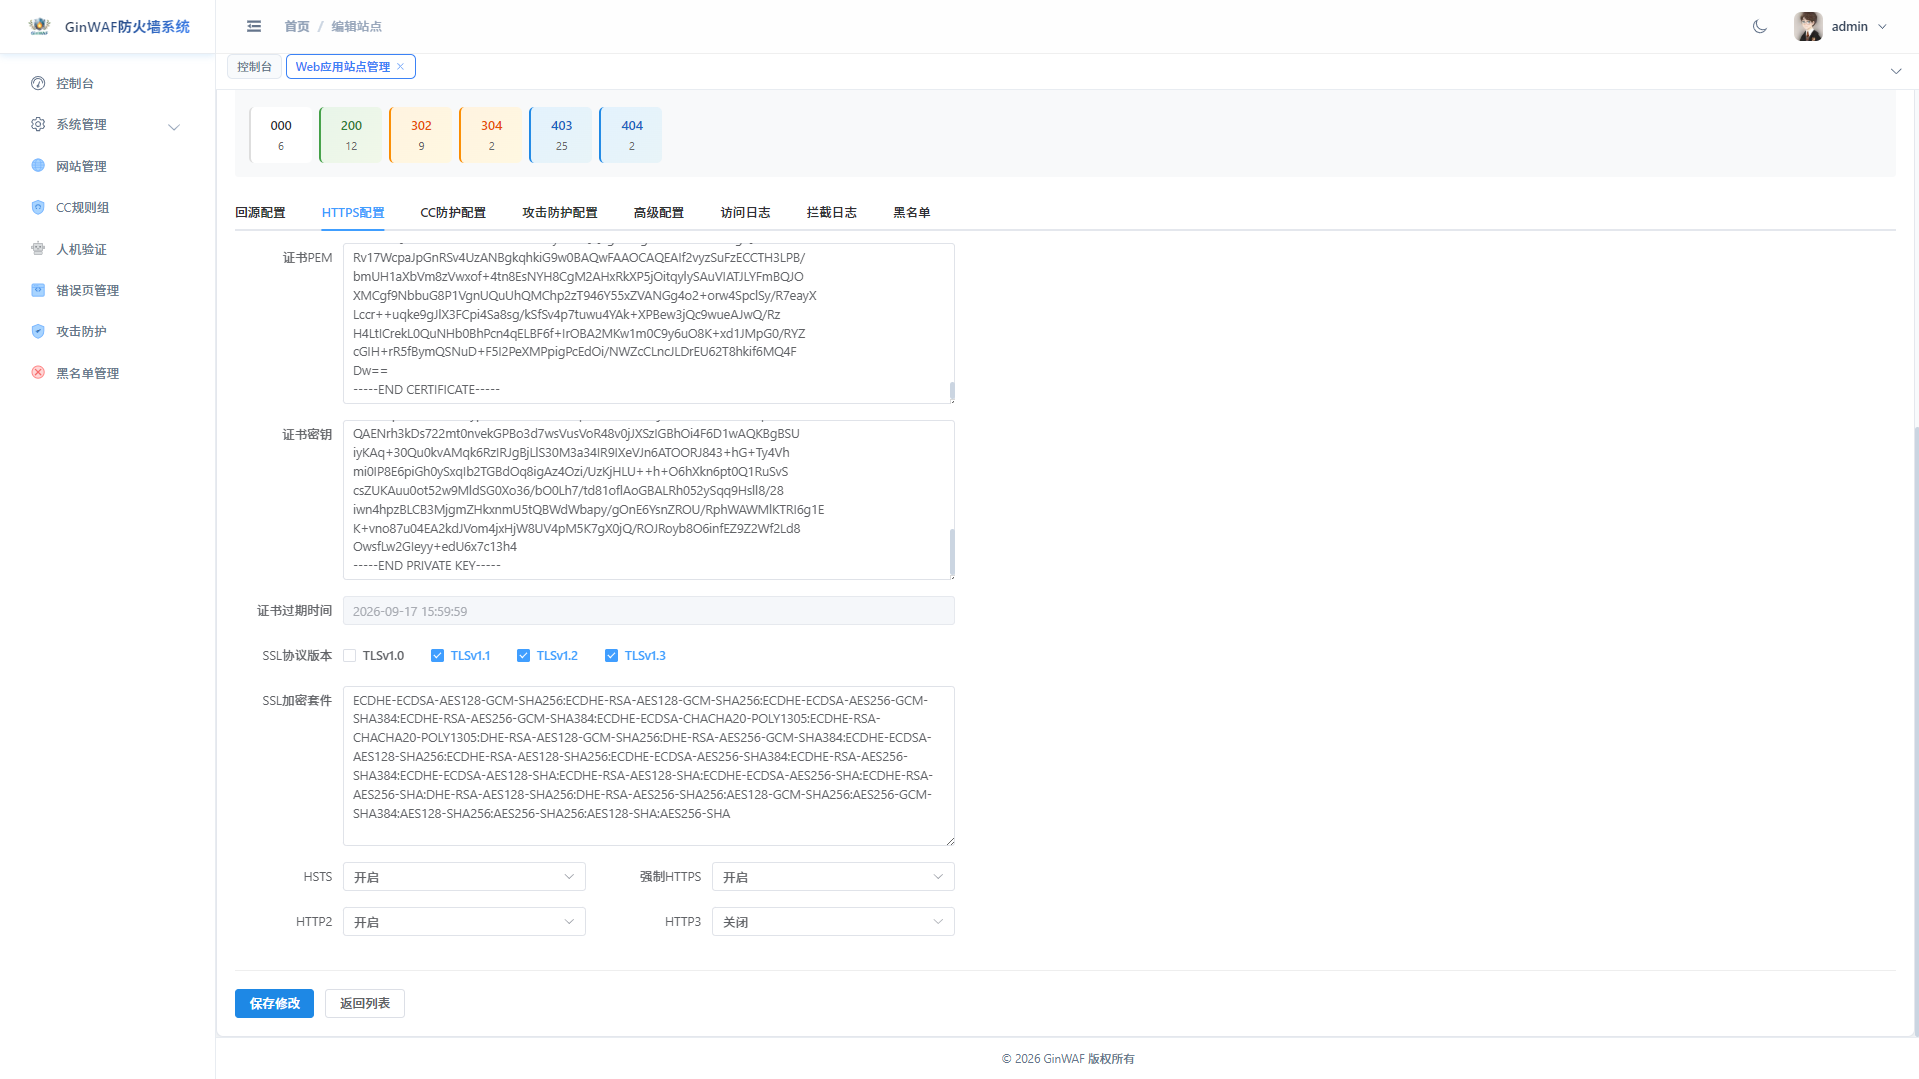
操作步骤:
- 在「SSL 协议版本」中勾选允许的版本,推荐仅勾选 TLSv1.2 与 TLSv1.3。
- 如需限制加密算法,在「SSL 加密套件」中填写自定义套件列表;留空则使用系统默认的安全套件。
- 按需将「HSTS」「强制 HTTPS」「HTTP2」设为「开启」。
- 需要 HTTP/3 时开启「HTTP3」,此时「SSL 协议版本」必须包含 TLSv1.3。
- 点击左下角「保存修改」,配置写入站点配置文件并平滑重载生效。
协议版本与 HTTP/3
关闭 TLSv1.2 只保留 TLSv1.3 前,请确认业务侧客户端支持;部分老旧客户端与采集工具仍只支持 TLSv1.0 / 1.1,关闭后会出现握手失败。
证书过期时间
站点列表会展示证书的到期时间,便于及时续期,避免证书过期导致访问告警。
建议
开启强制 HTTPS 与 HSTS 后,请确认站点已正确配置证书,否则可能导致站点无法访问。